1. Home
  2. Noticias
  3. Tendencias
  4. News

Empresa paga dos veces rescate millonario por negligencia

Add as a preferred source on Google

Una empresa del Reino Unido tropezó dos veces con la misma piedra. La roca fue un ataque cibernético de secuestro de datos conocido como ransomware, y por el que pagó al menos un rescate de 6.5 millones de libras en bitcoins, aproximadamente $9 millones de dólares. ¿Su error? Pagar el rescate y no molestarse en revisar cómo ocurrió, por lo que fue víctima de los mismos ciberdelincuentes menos de dos semanas después de pagar el rescate millonario.

Los detalles del caso fueron publicados por el Centro Nacional de Seguridad Cibernética del Reino Unido (NCSC, por sus siglas en inglés), que con la difusión del suceso busca crear conciencia entre las empresas sobre la importancia de fortalecer sus medidas de ciberseguridad.

Recommended Videos

“Sabemos de una organización que pagó un rescate de alrededor de 6.5 millones de libras esterlinas para recuperar sus archivos, pero que no hizo ningún esfuerzo por identificar la raíz del ataque y proteger su red”, señaló el NCSC.

“Menos de dos semanas después, los mismos ciberdelincuentes volvieron a atacar a la empresa con el mismo mecanismo de antes, al implementar su ransomware y dejar en la víctima la sensación de que la única solución era volver a pagar el rescate”, agregó la oficina.

Los especialistas recordaron que, aunque es comprensible que las víctimas de un ataque ransomware (llamado así por la unión de las palabras ransom, rescate en español, y ware, por software), el verdadero problema es identificar cómo ocurrió la brecha de seguridad. “A menudo el ransomware es un síntoma visible de una intrusión más grave en la red que posiblemente puede existir desde días atrás o más”, advierten los expertos.

Típicamente, los ataques de este tipo ocurren en sistemas desactualizados o con pocas capas de seguridad. Hasta ahora, el caso más sonado de secuestro de datos ocurrió en 2017, cuando al menos 17 hospitales del Reino Unido se vieron incapacitados para funcionar debido a un secuestro virtual de computadoras.

Además de invertir en sistemas de seguridad o un departamento encargado de ello, los expertos sugieren crear respaldos de datos de manera continua. Además, recuerdan que nunca está de más tener una copia que no esté en línea.

Allan Vélez
Allan Vélez es un periodista mexicano especializado en tecnología. Inició su carrera en 2013 en La Revista Oficial de…
Astrónomos identifican la primera estrella de color verde
Estrella verde

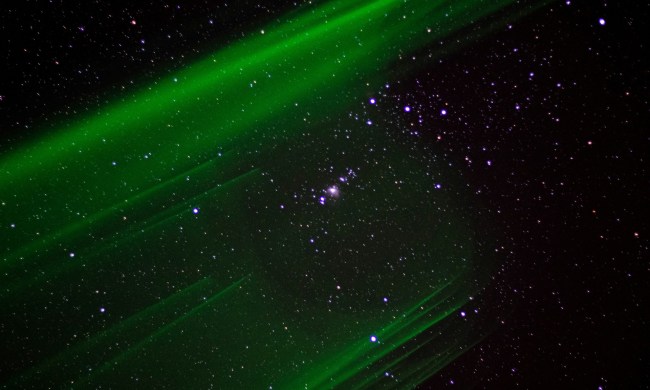
Un equipo de astrónomos de la Universidad de Warwick identificó lo que podría ser la primera estrella conocida con un color verdoso. Se trata de WD J1330+6435, una enana blanca situada a unos 280 años luz de la Tierra, en la constelación de Draco, cuya atmósfera habría adquirido un tono verde amarillento tras absorber material rocoso de antiguos planetas de su sistema.

Las enanas blancas son los restos densos que quedan cuando estrellas de masa baja o intermedia, como el Sol, agotan su combustible nuclear y expulsan sus capas externas. Aunque suelen aparecer blancas, su color puede variar según la composición química de su atmósfera. En este caso, los investigadores detectaron calcio, litio y, sobre todo, sodio proveniente de fragmentos planetarios que cayeron sobre la estrella.

Read more
La primera pistola impresa en 3D diseñada por inteligencia artificial
Firearm, Gun, Handgun

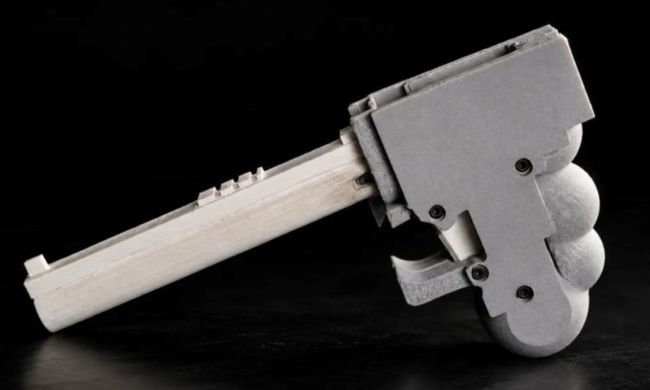
El activista estadounidense Cody Wilson, conocido por haber desarrollado hace más de una década la primera arma de fuego impresa en 3D, presentó un nuevo prototipo que, según afirma, fue creado con ayuda de inteligencia artificial. El arma, bautizada como WASP, es una pistola de calibre .22 fabricada mediante impresión 3D y supuestamente diseñada a partir de conversaciones con un modelo de IA llamado GatGPT.

Wilson, fundador de Defense Distributed, sostiene que no se limitó a generar un diseño puntual con una herramienta de inteligencia artificial, sino que construyó un sistema especializado capaz de producir planos de armas. De acuerdo con el reporte original de The Verge, GatGPT habría sido entrenado con archivos alojados en DEFCAD, un repositorio en línea de diseños digitales de armas. El modelo también podría asistir a los usuarios en la selección de componentes para sus propias construcciones.

Read more
Claude resuelve en menos de 30 minutos un enigma criptográfico que llevaba más de 25 años abierto
Electronics, Mobile Phone, Phone

Anthropic anunció que su modelo Claude identificó, en menos de media hora, el origen de los valores semilla detrás de varias curvas elípticas estandarizadas por el NIST, un misterio que había generado especulaciones en la comunidad criptográfica durante más de dos décadas. La empresa explicó que las semillas de las curvas P-192, P-224, P-256, P-384 y P-521 no provenían de un algoritmo hash ni de una frase secreta, sino del generador de números pseudoaleatorios lrand48, propio de antiguas bibliotecas del lenguaje C, inicializado con marcas de tiempo Unix.

El enigma giraba en torno al algoritmo de firma digital de curva elíptica, conocido como ECDSA, utilizado para verificar la autenticidad de mensajes digitales, software y transacciones. Cuando el Instituto Nacional de Estándares y Tecnología de Estados Unidos adoptó curvas elípticas estandarizadas en el año 2000, la Agencia de Seguridad Nacional aportó los números base sin explicar cómo habían sido generados. Esa falta de transparencia alimentó durante años la hipótesis de que las curvas podrían contener una puerta trasera deliberada.

Read more