1. Home
  2. Computación
  3. Features

The Godfather: el malware que tiene una pésima oferta que ojalá rechaces

Add as a preferred source on Google

Una peligrosa oferta está haciendo en el sistema operativo Android el malware The Godfather, descubierto en 2021 por expertos, pero que ha regresado con más fuerza para atacar a bancos de todo el mundo.

Este troyano ha estado apuntando a usuarios en 16 países, intentando robar credenciales de cuentas para más de 400 sitios de banca en línea e intercambios de criptomonedas.

Recommended Videos

El malware genera pantallas de inicio de sesión superpuestas en la parte superior de los formularios de inicio de sesión de las aplicaciones bancarias y de intercambio criptográfico cuando las víctimas intentan iniciar sesión en el sitio, engañando al usuario para que ingrese sus credenciales en páginas de phishing HTML bien diseñadas.
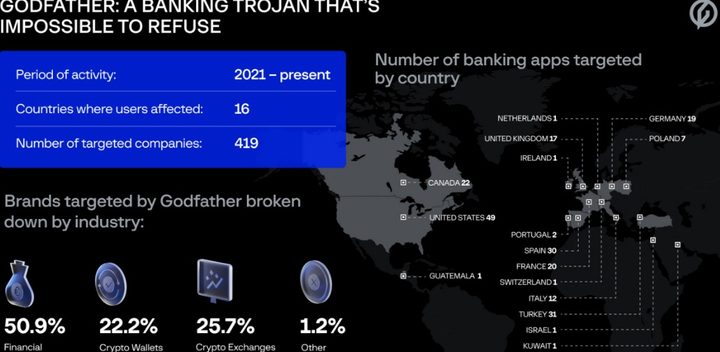
Imagen utilizada con permiso del titular de los derechos de autor

Cyble publicó un informe destacando un aumento en la actividad de The Godfather, impulsando una aplicación que imita una herramienta de música popular en Turquía, descargada 10 millones de veces a través de Google Play.

Casi la mitad de todas las aplicaciones objetivo de El Padrino, 215, son aplicaciones bancarias, y la mayoría de ellas están en los Estados Unidos (49), Turquía (31), España (30), Canadá (22), Francia (20), Alemania (19) y el Reino Unido (17).

Además de las aplicaciones bancarias, Godfather apunta a 110 plataformas de intercambio de criptomonedas y 94 aplicaciones de billetera de criptomonedas.

Una vez instalado en el dispositivo, El Padrino imita ‘Google Protect’, una herramienta de seguridad estándar que se encuentra en todos los dispositivos Android. El malware incluso llega al extremo de emular una acción de escaneo en el dispositivo.

El objetivo de este análisis es solicitar acceso al Servicio de accesibilidad desde lo que parece ser una herramienta legítima. Una vez que la víctima aprueba la solicitud, el malware puede emitirse todos los permisos que necesita para realizar un comportamiento malicioso.

Esto incluye acceso a mensajes de texto y notificaciones SMS, grabación de pantalla, contactos, hacer llamadas, escribir en almacenamiento externo y leer el estado del dispositivo.

Además, se abusa del Servicio de Accesibilidad para evitar que el usuario elimine el troyano, filtre las OTP de Google Authenticator (contraseñas de un solo uso), procese comandos y robe el contenido de los campos PIN y contraseña.

El Padrino filtra una lista de aplicaciones instaladas para recibir inyecciones coincidentes (formularios de inicio de sesión HTML falsos para robar credenciales) del servidor C2.

El malware también puede generar notificaciones falsas de aplicaciones instaladas en el dispositivo de la víctima para llevar a la víctima a una página de phishing, por lo que no tiene que esperar a que se abra la aplicación de destino.

Diego Bastarrica
Diego Bastarrica es Senior Editor y Head of Content en Digital Trends en Español, donde lidera la estrategia editorial, SEO…
Topics
Mistral presenta «Le Chonk», un modelo de IA de un billón de parámetros
Mistral AI

La startup francesa de inteligencia artificial Mistral presentó Mistral Large 4, un modelo apodado «Le Chonk» que, según la empresa, es el mejor de pesos abiertos desarrollado fuera de China. Por ahora funciona en versión preliminar, y los pesos se publicarán a fines de octubre.

Con un billón de parámetros, el sistema destaca en programación, ciberseguridad y tareas de finanzas, ingeniería y manufactura. La compañía afirma que supera a sus rivales no chinos por un «margen sustancial». También asegura que, cuando se liberen sus parámetros, figurará entre los mejores modelos abiertos del mundo en el promedio de pruebas comparativas.

Read more
¿No estás seguro de si una oferta en Prime Day es legítima? Malwarebytes tiene un comprobador de enlaces gratuito
Scam Fraud

Amazon Prime Big Deal Days está a punto de comenzar, lo que significa que los compradores verán muchos correos electrónicos, mensajes, anuncios y publicaciones en redes sociales prometiendo descuentos por tiempo limitado. Los estafadores también saben cómo va esto. Los sitios de compras falsos ahora pueden copiar marcas conocidas, recrear escaparates convincentes y usar imágenes generadas por IA o textos pulidos para que un mal enlace parezca legítimo a primera vista.

Malwarebytes ha lanzado Scam Link Check, una herramienta gratuita para comprobar una URL dudosa antes de abrirla. Pega una dirección y el servicio analiza hacia dónde conduce y busca señales de que algo va mal.

Read more
Wikipedia dice que agentes descontrolados de OpenAI atacaron sus plataformas
Wikipedia portada

Los agentes de IA de OpenAI han estado ocupados, y no de forma positiva. Ya han hackeado Hugging Face, y la empresa está bajo investigación por hackear una página web del gobierno australiano. En junio, sus agentes inundaron una página web de las Naciones Unidas con solicitudes de búsqueda y luego usaron tácticas insistentes para acceder a sus datos.

Ahora, la Fundación Wikimedia ha revelado que estos agentes "rebeldes" también visitaron la página web de Wikimedia, incluida Wikipedia. Wikimedia lanzó su propia investigación y confirmó que los agentes de OpenAI habían estado activos en sus plataformas sin permiso. La buena noticia es que no lograron vulnerar ningún sistema ni datos.

Read more