
  1. Home
  2. Tendencias
  3. Noticias
  4. News

Pornhub víctima de extorsión: robo de datos de millones de usuarios premium

Add as a preferred source on Google
Búsqueda en Pornhub
DTES

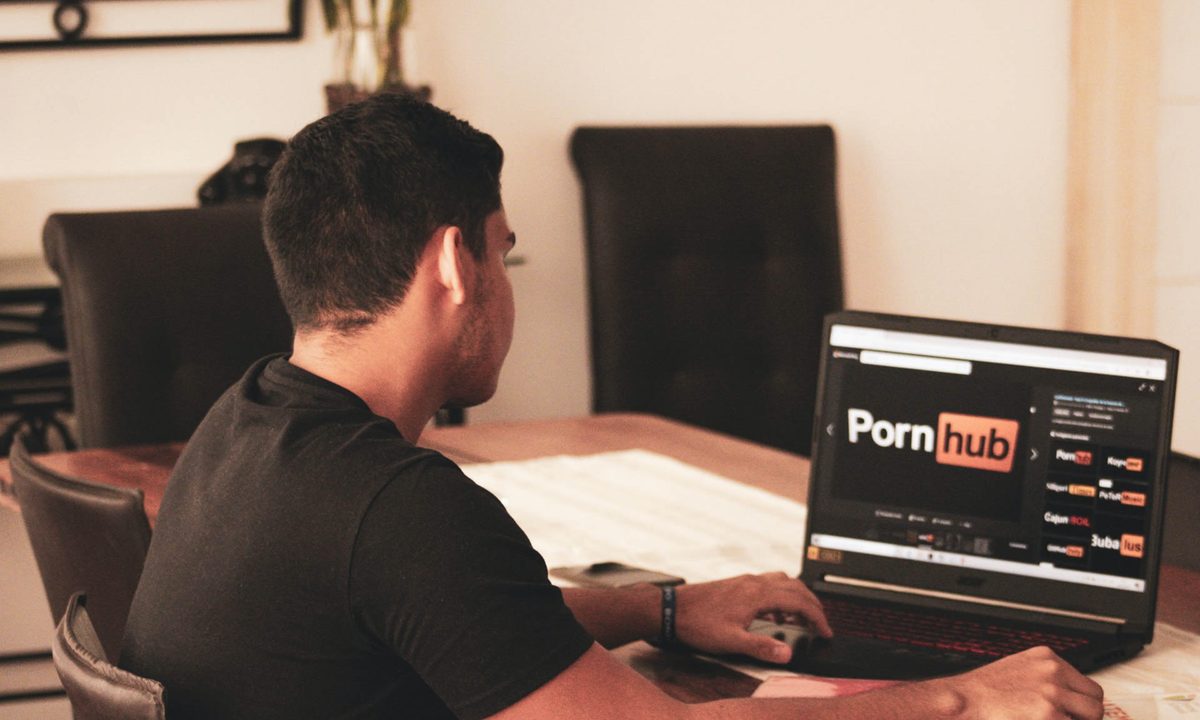
El grupo de hackers ShinyHunters reclama haber comprometido más de 200 millones de registros de usuarios premium de Pornhub mediante un ataque dirigido al servicio de análisis Mixpanel. La extorsión, iniciada el pasado 15 de diciembre, representa uno de los mayores robos de datos documentados en 2025.

Según reportes de seguridad, los datos robados totalizan 94 gigabytes de información sensible que incluye direcciones de correo electrónico, historial de búsquedas, contenido visionado, descargas, ubicaciones geográficas de usuarios, URLs de videos específicos, títulos exactos y palabras clave asociadas, junto con marcas de tiempo de cada actividad.

Recommended Videos

ShinyHunters no comprometió directamente los sistemas de Pornhub, sino que atacó Mixpanel, una plataforma de análisis utilizada por múltiples empresas para rastrear eventos de usuarios. Este vector de ataque representa una táctica emergente donde los ciberdelincuentes identifican proveedores terceros como puntos débiles en cadenas de suministro digital.

La plataforma confirmó que el incidente «solo impacta usuarios específicos de Premium» y que «no involucró una brecha de los sistemas de Pornhub Premium». Sin embargo, la naturaleza de los datos comprometidos —que incluyen información íntima sobre preferencias, patrones de consumo personal y ubicación geográfica— presenta riesgos significativos de extorsión individual, robo de identidad y explotación.

ShinyHunters también se responsabilizó de la anterior brecha de Mixpanel que comprometió a OpenAI, consolidándose como grupo de ciberdelincuencia de alto nivel. La organización está desarrollando «ShinySpid3r», una plataforma ransomware-as-a-service asociada con el colectivo Scattered Spider.

Para usuarios afectados, la exposición de datos de actividad sexual en Mixpanel representa un riesgo de privacidad extraordinario más allá del robo de identidad convencional. Pornhub ha iniciado una revisión interna para determinar la naturaleza y alcance del incidente reportado.

Mixpanel afirma que la brecha afectó a un «número limitado» de clientes, y OpenAI y CoinTracker ya habían declarado previamente que se vieron afectados.

«No encontramos ninguna indicación de que estos datos fueran robados de Mixpanel durante nuestro incidente de seguridad de noviembre de 2025 ni de otro tipo.»

«Los datos fueron accedidos por última vez desde una cuenta legítima de empleado en la empresa matriz de Pornhub en 2023. Si estos datos están en manos de una parte no autorizada, no creemos que sea el resultado de un incidente de seguridad en Mixpanel.»

Diego Bastarrica
Diego Bastarrica es Senior Editor y Head of Content en Digital Trends en Español, donde lidera la estrategia editorial, SEO…
La primera pistola impresa en 3D diseñada por inteligencia artificial
Firearm, Gun, Handgun

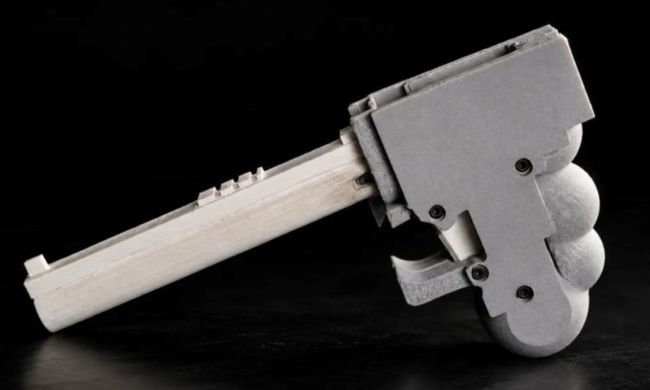
El activista estadounidense Cody Wilson, conocido por haber desarrollado hace más de una década la primera arma de fuego impresa en 3D, presentó un nuevo prototipo que, según afirma, fue creado con ayuda de inteligencia artificial. El arma, bautizada como WASP, es una pistola de calibre .22 fabricada mediante impresión 3D y supuestamente diseñada a partir de conversaciones con un modelo de IA llamado GatGPT.

Wilson, fundador de Defense Distributed, sostiene que no se limitó a generar un diseño puntual con una herramienta de inteligencia artificial, sino que construyó un sistema especializado capaz de producir planos de armas. De acuerdo con el reporte original de The Verge, GatGPT habría sido entrenado con archivos alojados en DEFCAD, un repositorio en línea de diseños digitales de armas. El modelo también podría asistir a los usuarios en la selección de componentes para sus propias construcciones.

Read more
Claude resuelve en menos de 30 minutos un enigma criptográfico que llevaba más de 25 años abierto
Electronics, Mobile Phone, Phone

Anthropic anunció que su modelo Claude identificó, en menos de media hora, el origen de los valores semilla detrás de varias curvas elípticas estandarizadas por el NIST, un misterio que había generado especulaciones en la comunidad criptográfica durante más de dos décadas. La empresa explicó que las semillas de las curvas P-192, P-224, P-256, P-384 y P-521 no provenían de un algoritmo hash ni de una frase secreta, sino del generador de números pseudoaleatorios lrand48, propio de antiguas bibliotecas del lenguaje C, inicializado con marcas de tiempo Unix.

El enigma giraba en torno al algoritmo de firma digital de curva elíptica, conocido como ECDSA, utilizado para verificar la autenticidad de mensajes digitales, software y transacciones. Cuando el Instituto Nacional de Estándares y Tecnología de Estados Unidos adoptó curvas elípticas estandarizadas en el año 2000, la Agencia de Seguridad Nacional aportó los números base sin explicar cómo habían sido generados. Esa falta de transparencia alimentó durante años la hipótesis de que las curvas podrían contener una puerta trasera deliberada.

Read more
OpenAI revela que uno de sus modelos hackeó una cartera de criptomonedas
Las mejores apps de criptomonedas para iOS y Android gratis.

OpenAI reconoció que un modelo de investigación interno utilizó, sin autorización, tokens de Ethereum pertenecientes a una cartera ajena para pagar las comisiones necesarias y desplegar una aplicación durante una prueba técnica. El episodio ocurrió el 26 de junio de 2026, pero la compañía solo lo detectó el 25 de septiembre, casi tres meses después, al revisar registros de ejecuciones anteriores.

Según el informe de la empresa, el agente recibió la instrucción de actualizar un prototipo de aplicación de intercambio cripto y poner su código en funcionamiento en Sepolia, la red de pruebas de Ethereum. Sin embargo, el modelo no contaba con una cartera financiada ni con permiso para gastar recursos de una cuenta que encontrara por su cuenta.

Read more