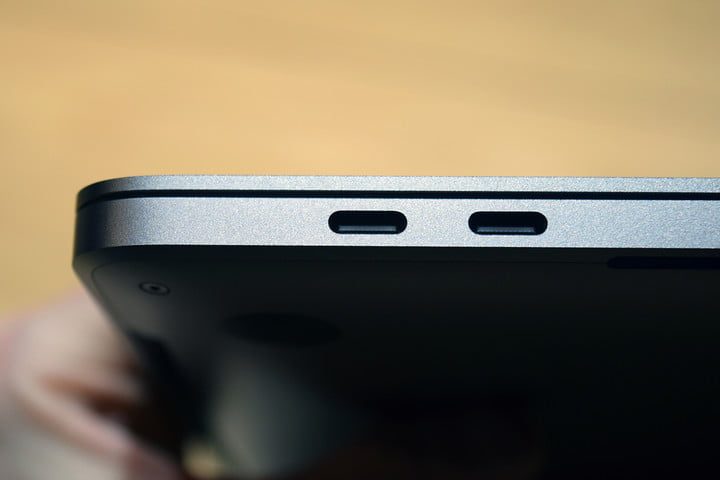
Una vulnerabilidad recientemente descubierta en los puertos Thunderbolt en Mac o PC podría dejar tu computadora expuesta a un ataque. Esencialmente, cuando un accesorio malicioso está conectado a un puerto Thunderbolt, los piratas informáticos pueden obtener acceso a sus archivos y robar datos.
Los investigadores revelaron la vulnerabilidad de Thunderclap en la Red y en el Simposio de ciberseguridad muestran cómo el acceso directo a la memoria, o DMA, utilizado por los puertos Thunderbolt para acelerar el acceso a la memoria pone a sus computadoras en riesgo. Además de los puertos Thunderbolt, los investigadores dicen que la vulnerabilidad también afecta a una gran cantidad de otros puertos que aprovechan el privilegio de acceso a memoria de bajo nivel, incluidos Firewire, Thunderbolt 2 y 3, y USB-C.
Si bien los riesgos de DMA se han conocido anteriormente, los diseñadores incorporaron Unidades de administración de memoria de entrada-salida (IOMMU) como protección. La forma en que funciona, según el blog Naked Security de Sophos, es que «el acceso se otorga a través de un espacio de direcciones virtuales administrado por el sistema operativo junto con las unidades de administración de memoria de entrada y salida de hardware».
Sin embargo, las IOMMU no son tan efectivas como se pensaba anteriormente. Cuando un pirata informático se conecta a un periférico comprometido que contiene código malicioso, hay formas de evitar la capa IOMMU. «Estas vulnerabilidades permiten que un atacante con acceso físico a un puerto Thunderbolt comprometa una máquina de destino en cuestión de segundos, ejecutando código arbitrario en el nivel de privilegio más alto y obteniendo acceso a contraseñas, inicios de sesión bancarios, claves de cifrado, archivos privados, navegación, y otros datos”, informó el blog.
Los investigadores descubrieron la vulnerabilidad al construir su propio dispositivo llamado Thunderclap, de ahí el nombre detrás de la vulnerabilidad. Cualquier computadora con un puerto Thunderbolt, incluidos los sistemas que ejecutan Windows, Linux, FreeBSD y MacOS de Apple, está en riesgo, aunque los investigadores advirtieron que cualquier computadora con una tarjeta PCIe comprometida también podría verse afectada.
Se advirtió a los fabricantes de sistemas operativos sobre los hallazgos en 2016 y las últimas actualizaciones de software para MacOS, Windows 10 y Linux han eliminado algunos de los riesgos asociados con este tipo de ataque, pero las tarjetas PCIe aún no son seguras.
Sin embargo, para mejorar tu seguridad, debes abstenerte de usar cargadores USB-C públicos o no certificados y evitar enchufar cualquier periférico o accesorio con el que no estés familiarizado.