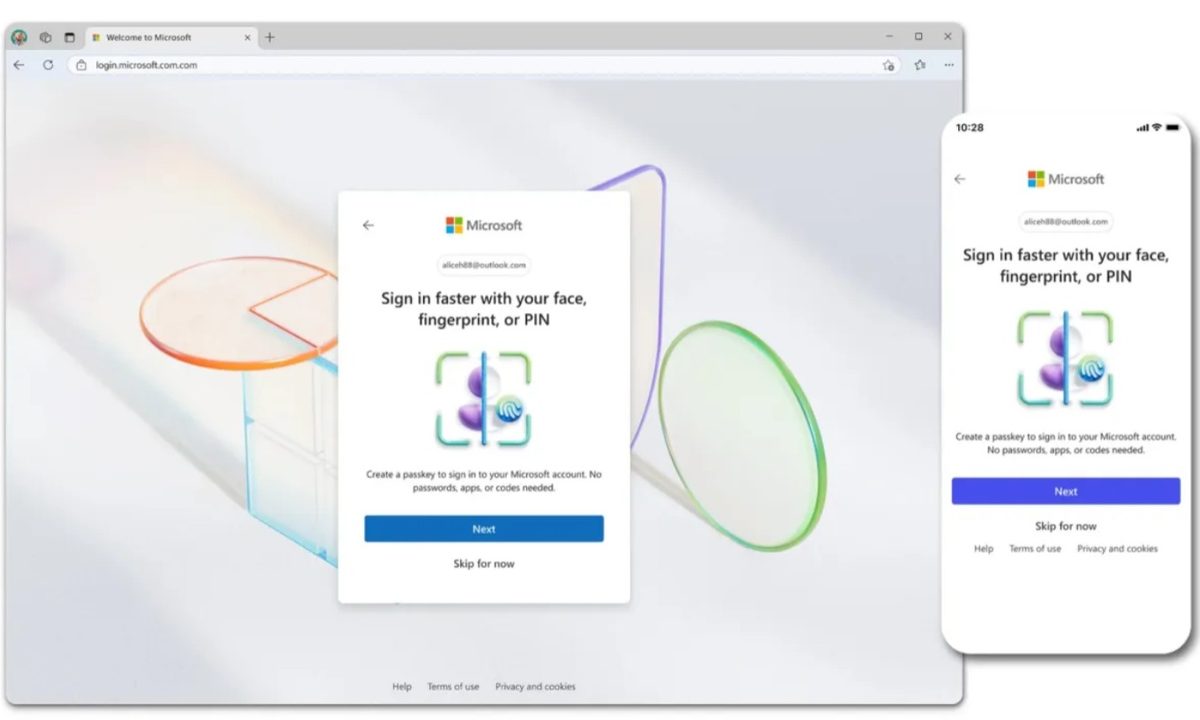
Microsoft se unió a la fiesta de las claves de acceso en mayo del año pasado, y hoy ha anunciado el siguiente paso para proteger a las personas que usan una PC con Windows o cualquier otro servicio de Microsoft. A partir de ahora, todas las cuentas nuevas de Microsoft no tendrán contraseña de forma predeterminada. Comodidad y seguridad mejorada, por así decirlo.
Imagina un mundo en el que no tengas que recordar contraseñas complejas, ni que los hackers se abran camino con facilidad para tu cuenta de Microsoft. La solución a esa utopía de seguridad son las claves de acceso, que son esencialmente claves digitales que convierten sus dispositivos de confianza en una clave de inicio de sesión.
Estas llaves digitales también están protegidas detrás de una cerradura biométrica. La próxima vez que intente iniciar sesión, recibirá un mensaje en su teléfono o PC. Simplemente tiene que aceptarlo verificando su identidad a través de un desbloqueo facial, un escaneo de huellas dactilares o ingresando la contraseña del dispositivo.
¿Qué es lo que está cambiando?
«Los nuevos usuarios tendrán varias opciones sin contraseña para iniciar sesión en su cuenta y nunca necesitarán inscribir una contraseña», dice la compañía en una actualización de seguridad. Para los usuarios con una cuenta de Microsoft existente, pueden continuar y eliminar las contraseñas guardadas desde el panel de la cuenta y cambiar por completo a claves de acceso.

A los usuarios con la autenticación de dos factores (2FA) habilitada ya no se les pedirá que ingresen su contraseña. En su lugar, se les pedirá directamente que introduzcan el código 2FA enviado como SMS o correo electrónico. La próxima vez que intenten acceder a su cuenta, ni siquiera tendrán que acceder al código 2FA y cambiarán por completo al acceso a través de claves de acceso.
Google, Apple y Microsoft se han unido a la revolución de las claves de acceso. Las claves de acceso se crean utilizando técnicas de criptografía que siguen los protocolos de seguridad FIDO. La clave para habilitar el inicio de sesión para cualquier servicio se almacena de forma privada en el dispositivo del usuario.
¿Cómo usar una clave de acceso?
Estas claves privadas solo se pueden usar una vez que los usuarios verifiquen su identidad mediante una huella dactilar o un escaneo facial, o desbloqueen su dispositivo con un PIN o una contraseña. Si se encuentra en el ecosistema de Windows y desea habilitar las claves de acceso para su cuenta de Microsoft, la mejor manera de avanzar es usar la aplicación Authenticator.

La aplicación está disponible para dispositivos Android e iOS. Después de registrar la clave de acceso, los usuarios solo tienen que habilitarla dentro de la aplicación de configuración. En los teléfonos Android, pueden mover el interruptor Authenticator en el panel de control Contraseñas y cuentas en la aplicación Configuración.
En un dispositivo Apple, debe habilitarlo desde la sección Autocompletar y contraseñas en la aplicación Configuración. Las claves de acceso son compatibles con Windows 10 y 11, macOS Ventura y versiones posteriores, iOS 16, Android 9, Chrome OS 109, Microsoft Edge (versión 109), Safari (versión 16) y Chrome en dispositivos móviles.
Si no le gusta la aplicación de autenticación de Microsoft, también puede optar por guardar las claves de acceso en aplicaciones de terceros, como 1Password. Independientemente, toda la información de la clave de acceso está cifrada de extremo a extremo y se basa en el TPM (módulo de plataforma segura) de la PC para protegerla.