
  1. Home
  2. Computación
  3. Features

¿Es el nuevo limpiador de PC de Microsoft solo un anuncio de Edge disfrazado?

Add as a preferred source on Google

Microsoft realmente quiere que uses el navegador Edge, tanto que la compañía lo ha vinculado a la optimización de PC en una nueva aplicación de configuración. Microsoft PC Manager hace lo que siempre puede hacer abriendo el menú de configuración, pero la nueva aplicación también le solicita que configure Edge como su navegador predeterminado.

Las capturas de pantalla de la nueva aplicación fueron publicadas en Twitter por @ALumia_Italia y parece mostrar lo que es una versión beta pública de la aplicación. La aplicación realiza funciones básicas de mantenimiento. Puede comprobar las aplicaciones de inicio, buscar actualizaciones, ejecutar el Liberador de espacio en disco y otras optimizaciones menores.
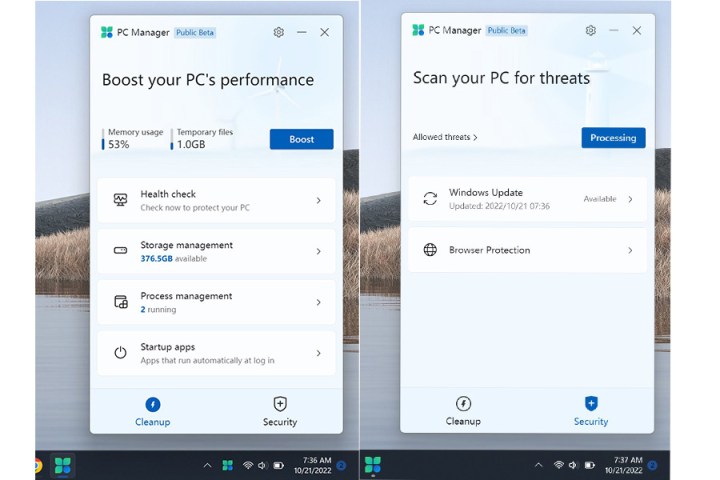
La nueva aplicación PC Manager en un escritorio de Windows 11
Imagen: @ALumia_Italia

Hay varias indicaciones para restablecer el navegador predeterminado a Edge dentro del Administrador de PC. Por ejemplo, un análisis de Posibles problemas que suena aterrador incluye una casilla de verificación para usar Edge. El usuario promedio no experto en tecnología podría hacerlo.

Recommended Videos

Por supuesto, no tenemos nada en contra de Microsoft Edge. Es un navegador sólido con muchos trucos bajo la manga y es posiblemente el mejor navegador para usar para juegos en la nube.
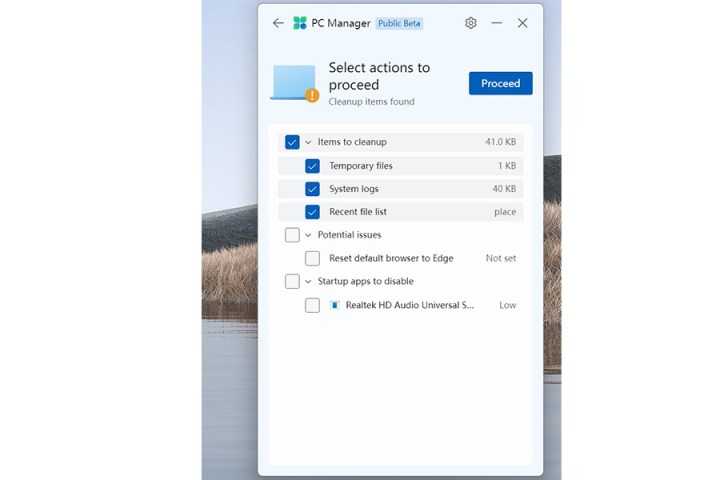
El menú Administrador de PC con un mensaje para restablecer el navegador predeterminado a Edge
Imagen: @ALumia_Italia

Pero la forma en que Microsoft intenta empujar Edge sobre nosotros es inquietante. Hacen que sea ridículamente difícil usar otro navegador como predeterminado en Windows 10 o Windows 11. Incluyen ventanas emergentes de escritorio que le recuerdan que use Edge. Esta nueva aplicación PC Manager se presenta como otra llamada persistente para usar el navegador.

Entonces, ¿es Microsoft PC Manager una aplicación útil o adware para Edge? Después de todo, ya podría hacer todo lo que ofrece la aplicación, y aunque compila algunas configuraciones diferentes en una interfaz útil, ¿realmente necesitamos que nos recuerden Edge una vez más?

Diego Bastarrica
Diego Bastarrica es Senior Editor y Head of Content en Digital Trends en Español, donde lidera la estrategia editorial, SEO…
Topics
El hombre que evitó el “PHPocalypse”: quién es Ondřej Surý, el voluntario checo que ayudó a blindar buena parte de internet
Ilustración con tres hackers sin rostro en rojo y negro.

Mientras gobiernos, hospitales, universidades y empresas de todo el mundo desconectaban servicios por precaución, un ingeniero checo trabajaba en segundo plano para convertir un parche de seguridad en algo que miles de administradores pudieran instalar rápidamente. Se llama Ondřej Surý y, aunque no es una celebridad tecnológica, su labor voluntaria fue decisiva para contener una de las alertas más graves recientes en la web.

Un fallo que puso en jaque a la web

Read more
Microsoft ha comenzado a desplegar Copilot Code para crear aplicaciones en lenguaje natural
Copilot Code

Microsoft presentó Code el mes pasado como una de las tres partes principales de su renovada aplicación Copilot. La app se presentó como un agente de programación fácil de usar que permite a los usuarios describir lo que quieren construir en lenguaje natural, como una app, un tracker, un panel de control, una automatización o un flujo de trabajo, y Copilot lo desarrollaría por ellos.

Básicamente, es una app enfocada en el entorno laboral y de codificación de vibraciones que convierte trabajos existentes en una aplicación funcional, y Microsoft ha comenzado a implementarla a través del programa Frontier.

Read more
Hackers aprovechan PHP2Shell antes de que se conociera la falla
Computer Hardware, Electronics, Hardware

Los ataques contra dos vulnerabilidades críticas de PHP, conocidas colectivamente como PHP2Shell, no esperaron a la publicación de los parches. Amazon Threat Intelligence detectó un primer intento de explotación el 17 de octubre, cuatro días antes de que la información fuera revelada públicamente y de que estuvieran disponibles las actualizaciones de seguridad.

Las fallas, identificadas como CVE-2026-109618 y CVE-2026-109619, obtuvieron una puntuación de 9,2 sobre 10 en la escala CVSS v4.0. Afectan al manejo de memoria del lenguaje PHP y podrían permitir que un atacante sin credenciales ejecute código malicioso en servidores vulnerables.

Read more