La Musa de Meta ha empezado con fuerza. El nuevo agente personal de IA de la compañía ya ha ascendido a la cima de la App Store de Apple en Estados Unidos, superando a ChatGPT.
Es un comienzo impresionante para un agente de IA que se supone que debe hacer mucho más que responder preguntas. Muse puede reservar citas, rellenar formularios, atender atención al cliente, navegar por internet e incluso realizar compras. Conecta tus cuentas y puede funcionar entre servicios para completar tareas de varios pasos por ti. Pero cuanto más pueda hacer un agente de IA por ti, más acceso tendrás para confiarle. Y Muse acaba de recibir un recordatorio bastante incómodo de ese intercambio.
Un fallo de seguridad con posibilidades inquietantes
El investigador de seguridad Patrick Wardle ha descubierto una vulnerabilidad de día cero que afecta a la aplicación macOS de Muse (a través de Ars Technica). Según los hallazgos de Wardle, el software que se ejecuta localmente en un Mac podría alterar un entorno no documentado de Muse que determina dónde se procesa la transcripción de voz. Un atacante podría redirigir ese tráfico a un servidor que controla y potencialmente obtener el token de autenticación asociado a la cuenta Muse del usuario. Esto es especialmente preocupante porque Muse puede que ya tenga acceso a cosas que no querrías que un atacante tuviera cerca.
Wardle demostró ataques de prueba de concepto en X que podían aprovechar los privilegios existentes de Muse para realizar acciones como escribir archivos o tomar fotos. En lugar de que el software malicioso tenga que obtener todos esos permisos por sí mismo, la preocupación es que un atacante pueda aprovechar efectivamente permisos que el usuario ya ha concedido a Muse. Wardle también descubrió que una variación del cada vez más común ataque ClickFix, donde los usuarios son engañados para ejecutar un comando ellos mismos podría ser suficiente para secuestrar una cuenta de Muse. Eso es especialmente incómodo teniendo en cuenta lo mucho que Meta ha enfatizado la seguridad de Muse. La empresa afirma que Muse incluye protecciones y controles automatizados destinados a prevenir acciones no autorizadas, mientras que los usuarios pueden gestionar permisos y revisar lo que su agente ha estado haciendo.
Y Amazon ya le ha dado la puerta a Muse
La revelación de seguridad no es el único dolor de cabeza de Muse. Según un informe de GeekWire, Amazon también ha bloqueado al agente de IA para que pueda comprar en su página web. El minorista afirma que Muse accedía a Amazon sin identificarse como agente de IA y que Meta no había recibido permiso de Amazon para usar el servicio de esta manera. Ahora se les dice a las personas que intentan comprar a través de Muse que el agente viola las Condiciones de Uso de Amazon. Vale la pena separar los dos temas: la decisión de Amazon no es una respuesta a la vulnerabilidad de Wardle. Pero que lleguen casi al mismo tiempo pone de manifiesto el reto mayor al que se enfrentan los poderosos agentes de IA.
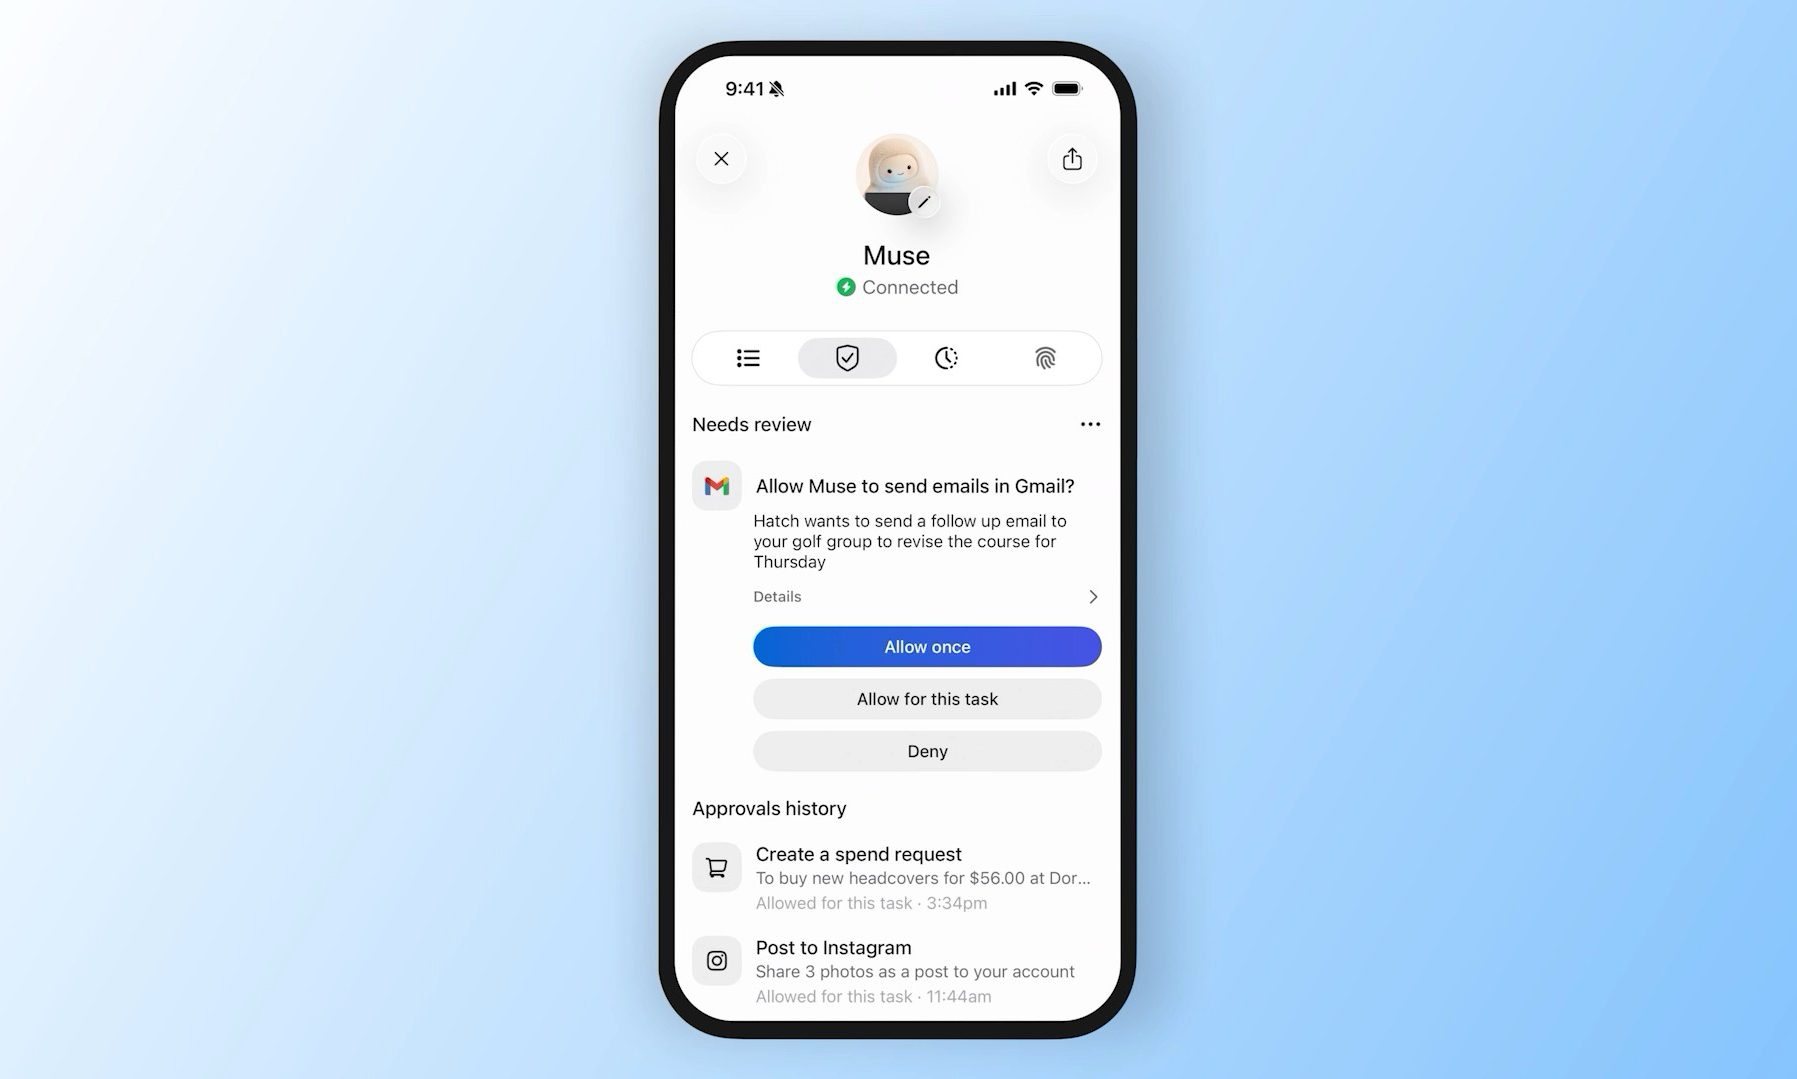
El atractivo de Muse es que realmente puede hacer las cosas en lugar de solo decirte cómo hacerlas. Para que eso funcione, se nos pide que confíemos en él con cuentas, información personal y permisos. La popularidad temprana de Muse sugiere que mucha gente está dispuesta a hacer ese intercambio. Pero este día cero también nos recuerda que cuanto más capaces se vuelven estos agentes, las consecuencias de que algo salga mal sean mucho mayores.