Esa foto que subiste para identificar a alguien puede haber acabado en un lugar que nunca esperabas. El investigador de seguridad Jeremiah Fowler descubrió una base de datos no segura vinculada a ClarityCheck, un servicio de búsqueda de personas que afirma que su búsqueda inversa de imágenes es «privada y segura», y contiene más de 9 millones de archivos, incluyendo fotos de rostros de personas. ClarityCheck ha construido su servicio para ayudar a las personas a verificar desconocidos y decidir en quién pueden confiar en internet, lo que hace que una falla de seguridad relacionada con las subidas de sus propios usuarios sea especialmente incómoda.
Según la investigación de Fowler publicada por ExpressVPN, la base de datos contenía aproximadamente 450GB de datos y no requería contraseña para acceder. Muchos de los archivos se almacenaban en carpetas etiquetadas como «caras» y «perfiles», e incluían fotos de perfil, capturas de pantalla y otras imágenes de adultos, adolescentes y niños. Se informó que la ubicación de almacenamiento era accesible a través de una URL encontrada en el código de la web pública de ClarityCheck. Desde entonces, la empresa ha restringido el acceso.
Las personas de las fotos puede que nunca hayan usado ClarityCheck
Aquí es donde la situación se vuelve especialmente incómoda. ClarityCheck permite subir una foto para buscar a la persona que aparece en ella, lo que puede devolver perfiles de redes sociales y otra información identificativa. Eso significa que la persona cuyo rostro está siendo registrado puede que nunca haya visitado ClarityCheck personalmente.
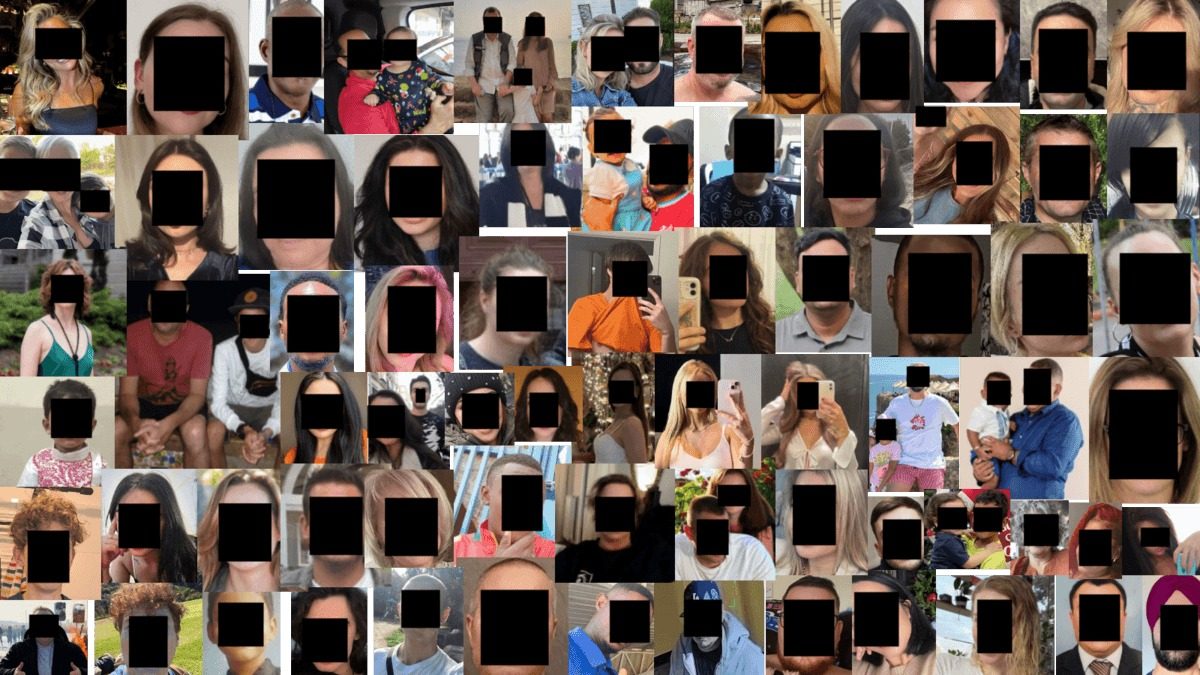
Fowler dice que algunas de las imágenes parecían provenir de redes sociales, perfiles de citas, capturas de pantalla y fotografías, lo que plantea la posibilidad de que la gente no tuviera ni idea de que sus rostros estaban dentro de la base de datos. También informó de haber encontrado archivos con marcas de tiempo más allá del periodo de retención de 14 días declarado por ClarityCheck para las imágenes subidas.
ClarityCheck dice que las fotos no eran realmente públicas
En un comunicado a WIRED, ClarityCheck rechazó la descripción de que la base de datos estaba «expuesta públicamente», argumentando que el acceso requería una URL específica y sin indexar. Sin embargo, los archivos en sí no estaban protegidos por contraseña, y Fowler encontró esa URL en código disponible en la propia web de ClarityCheck.
No hay pruebas de que alguien accediera maliciosamente a la base de datos antes de que fuera asegurada. Aun así, una URL oscura no es lo mismo que una protegida, y si un investigador de seguridad pudo encontrarla mediante código público, alguien más podría hacerlo potencialmente.
ClarityCheck también tuvo un problema de seguridad separado relacionado con las APIs de sus sitios web. Según WIRED, manipular ciertas URLs de ClarityCheck e introducir el nombre de una persona podría revelar posibles direcciones de correo electrónico, números de teléfono y direcciones físicas sin requerir acceso especial.
Por ahora, los informes no han indicado que los detalles identificativos estuvieran directamente vinculados a las fotos expuestas. Aun así, tener tu imagen almacenada en una base de datos no segura por un servicio que quizá nunca hayas usado es un problema serio de privacidad, especialmente cuando la IA ha facilitado mucho la suplantación, los perfiles falsos y las estafas.