Microsoft acaba de enviar una advertencia a los administradores de TI, y es una advertencia importante. La empresa quiere que todo el mundo deje de usar SMS y autenticación basada en voz, y cita el phishing impulsado por IA como la principal razón.
¿Por qué Microsoft está eliminando la autenticación por SMS?
En un correo electrónico detectado por Windows Latest, Microsoft explicó que la era de la IA exige una autenticación más fuerte y resistente al phishing. Básicamente, la IA ha facilitado mucho que los atacantes, incluso los menos hábiles, manipulen los canales SMS y de voz. El intercambio de SIM también se ha vuelto más fácil con la IA, permitiendo a los actores malintencionados mover tu número a una tarjeta SIM que controlan sin mucho esfuerzo.
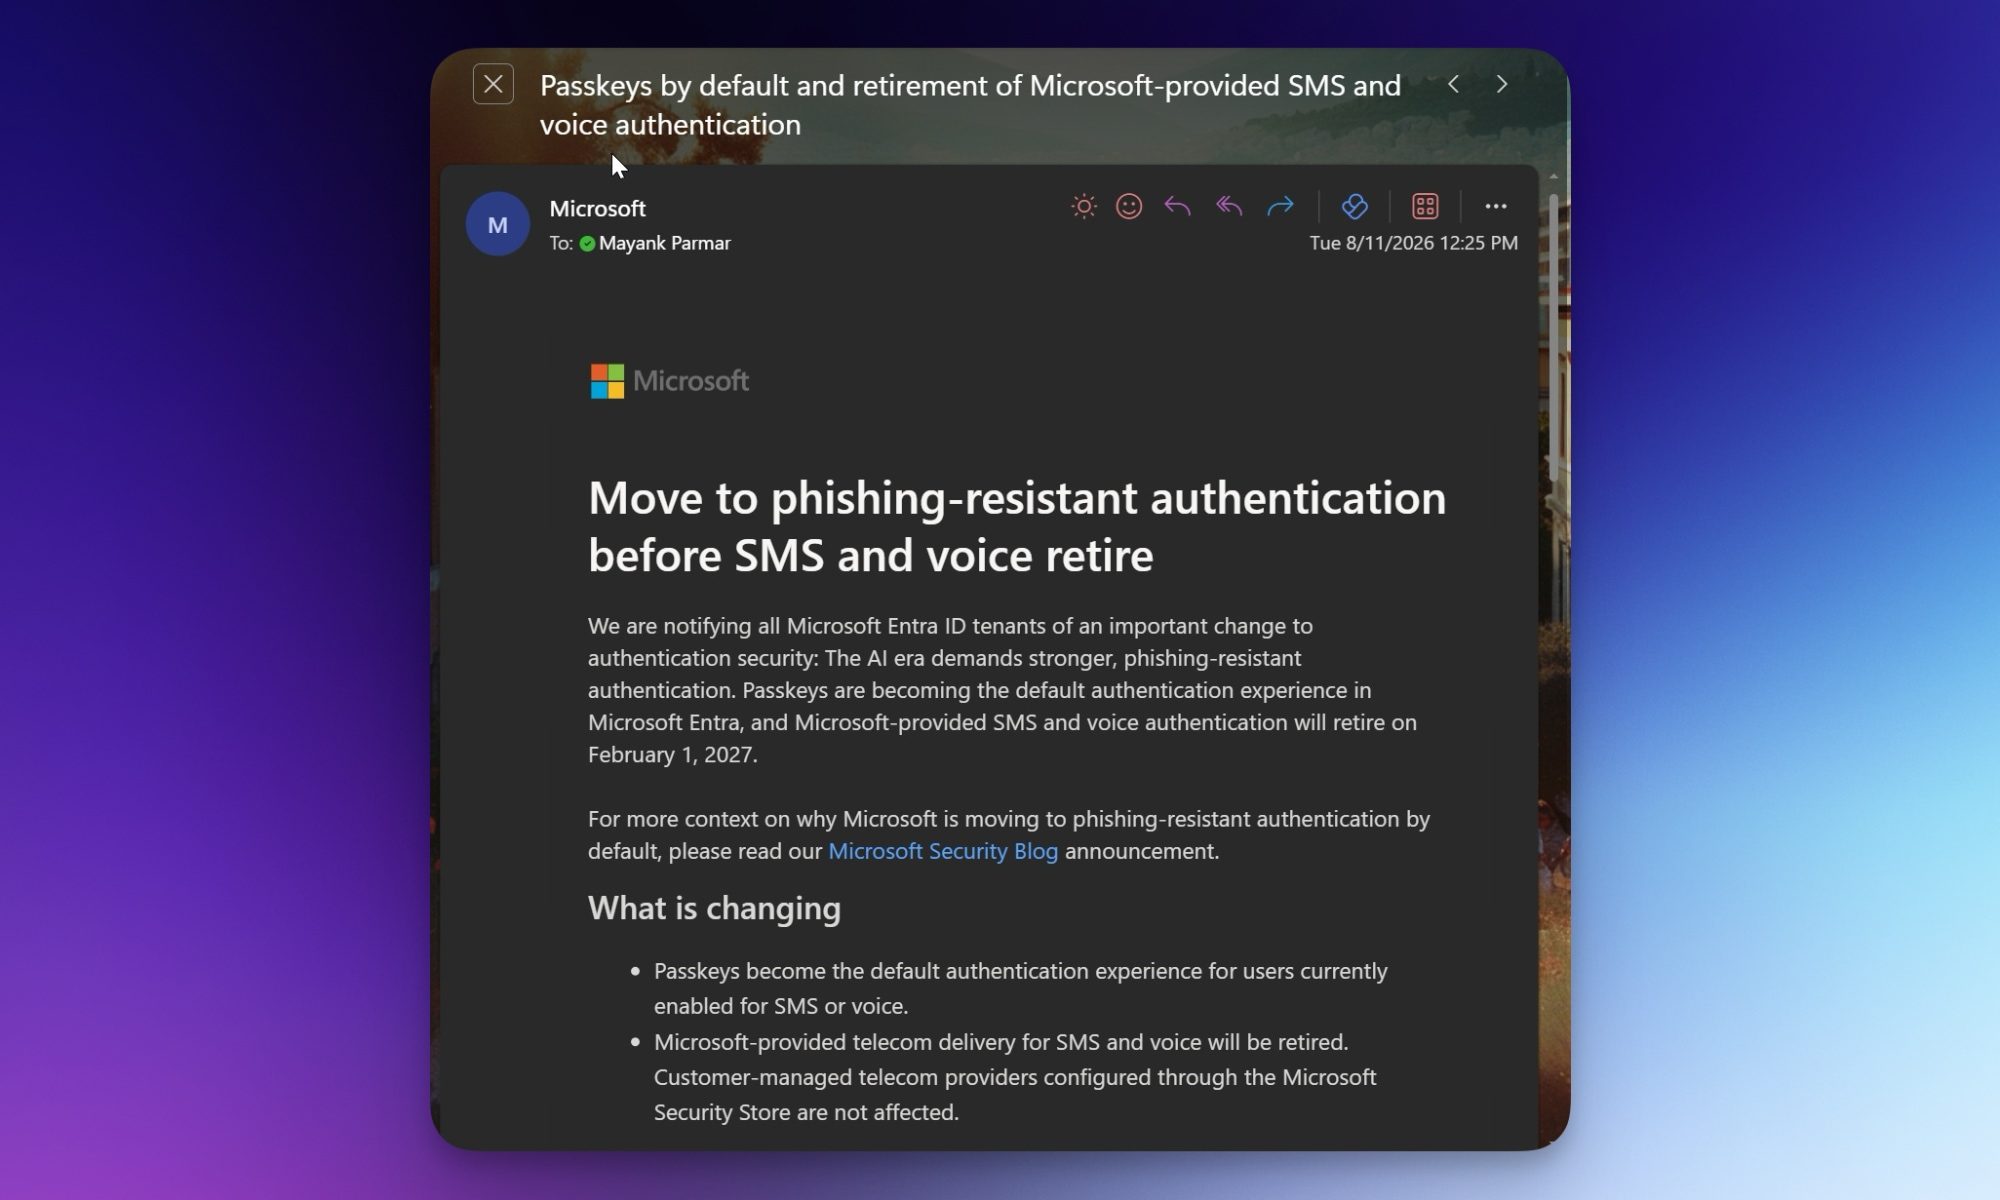
Microsoft afirma que está viendo un fuerte aumento de ataques impulsados por IA para robar contraseñas y códigos MFA, y estos ataques tienen una tasa de éxito notablemente mayor que los intentos de phishing anteriores a la IA. Así que no, la IA no está hackeando tu tarjeta SIM directamente, pero sí facilita mucho engañar a la gente para que entregue sus credenciales voluntariamente.
¿Cuándo va a pasar esto?
Microsoft ha establecido un calendario de dos pasos. A partir del 1 de septiembre, se pedirá a los usuarios de Entra que utilicen autenticación por SMS o voz que configuren una clave de acceso durante el inicio de sesión. Si no estás preparado para ese cambio, tendrás que dejar de usar SMS o autenticación por voz antes de que comience el despliegue.
Luego, el 1 de febrero de 2027, Microsoft retirará completamente la autenticación por SMS y voz para Entra ID, y las claves de acceso serán obligatorias. Tampoco hay opción de exclusión voluntaria, así que todos los inquilinos se verán afectados, sin excepciones.
¿Y las cuentas personales?
Si usas una cuenta personal de Microsoft para Outlook, Xbox o Windows 11, tampoco estás libre de culpa. Microsoft ya ha empezado a eliminar los SMS para autenticación y recuperación de cuentas personales también, aunque aún no hay fecha límite confirmada para los usuarios habituales.
Deberíamos sugerir no esperar a que Microsoft cambie el interruptor. Configura una clave de acceso ahora, o cámbiate a Microsoft Authenticator si eso te gusta más. Las contraseñas por sí solas ya no son suficientes, especialmente con la IA que hace que el phishing sea cada vez más aterrador.