Apple envió, este jueves 13 de agosto, una nueva tanda de alertas de seguridad a usuarios de iPhone en 110 países, advirtiéndoles que sus dispositivos podrían haber sido blanco de un ataque de spyware mercenario. La compañía confirmó el hecho a TechCrunch y actualizó su página oficial de soporte con recomendaciones para quienes reciban el aviso.
Qué es exactamente esta alerta
La llamada «Apple Threat Notification» no es un mensaje genérico de seguridad, sino una notificación dirigida a personas específicas que, según los sistemas de detección de Apple, muestran patrones de actividad compatibles con un ataque de software espía de tipo estatal. Según la propia empresa, este tipo de herramientas suele estar vinculado a actores gubernamentales y se utiliza históricamente contra periodistas, activistas, diplomáticos y disidentes políticos.
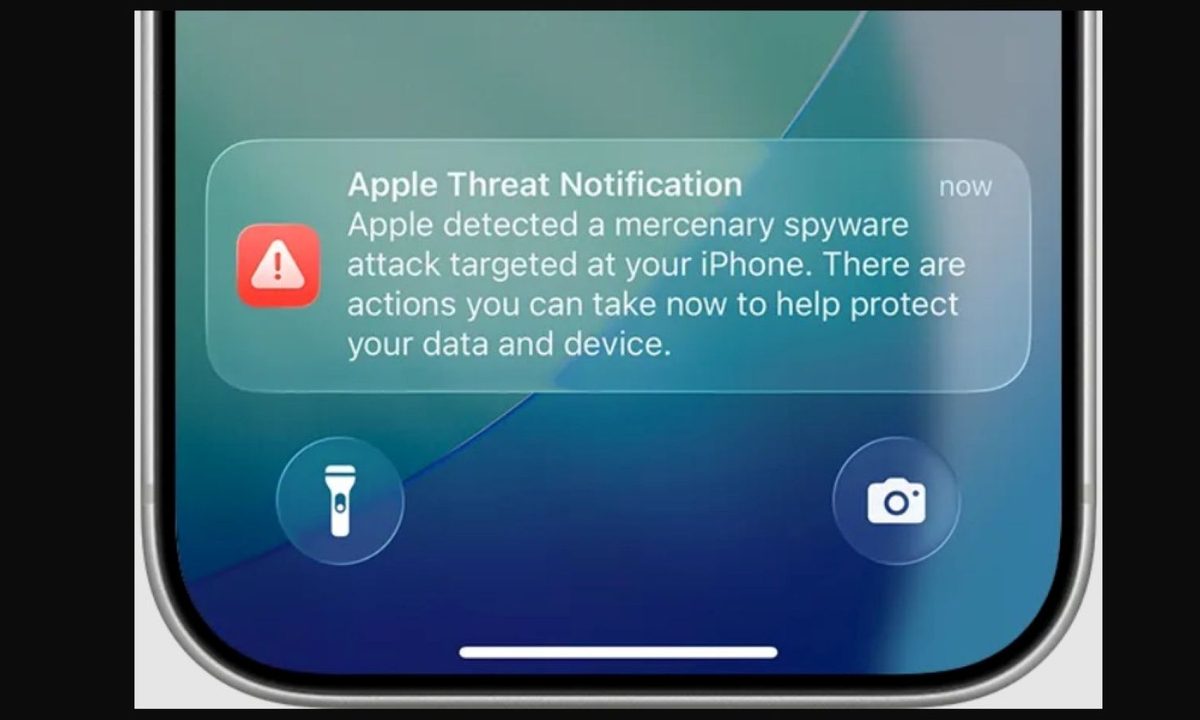
A diferencia de las versiones anteriores de esta alerta, que llegaban únicamente por correo electrónico o iMessage, la ronda de agosto de 2026 incorporó una novedad relevante: el aviso ahora también aparece como una notificación push directamente en la pantalla de bloqueo del iPhone, bajo el título «Apple Threat Notification», además de un indicador con una insignia roja en el menú de Configuración. El mensaje advierte que Apple detectó un intento de ataque de spyware mercenario dirigido específicamente a ese dispositivo y que existen acciones inmediatas que el usuario puede tomar para proteger su información.
Un historial que se repite desde 2021
Este no es un caso aislado. Apple ha enviado notificaciones similares varias veces al año desde 2021, y con esta última ronda ya suma avisos a usuarios de más de 150 países en total. En abril de 2024, por ejemplo, la empresa había alertado a personas en 92 naciones, y en mayo de 2025 la cifra había llegado a 100 países, lo que evidencia una escalada constante en la detección de este tipo de amenazas.
Qué hacer si te llegó el aviso
Los especialistas en ciberseguridad coinciden en que recibir la notificación no implica necesariamente que el teléfono esté comprometido en ese instante, pero sí confirma que el sistema detectó actividad sospechosa asociada a un ataque dirigido. Entre las recomendaciones principales destacan verificar la autenticidad del aviso ingresando directamente a account.apple.com, activar el Modo Aislado (Lockdown Mode) desde Configuración, y evitar restaurar el equipo de fábrica de inmediato, ya que ese proceso puede borrar evidencia forense clave para una eventual investigación.
Apple también recomienda buscar apoyo profesional, como el servicio de asistencia de emergencia que ofrece la línea de ayuda digital de la organización sin fines de lucro Access Now, disponible las 24 horas. La compañía aclaró además que ningún dispositivo con el Modo Aislado activado ha sido hackeado exitosamente por spyware mercenario hasta la fecha, lo que refuerza esta función como la barrera de protección más efectiva disponible actualmente.